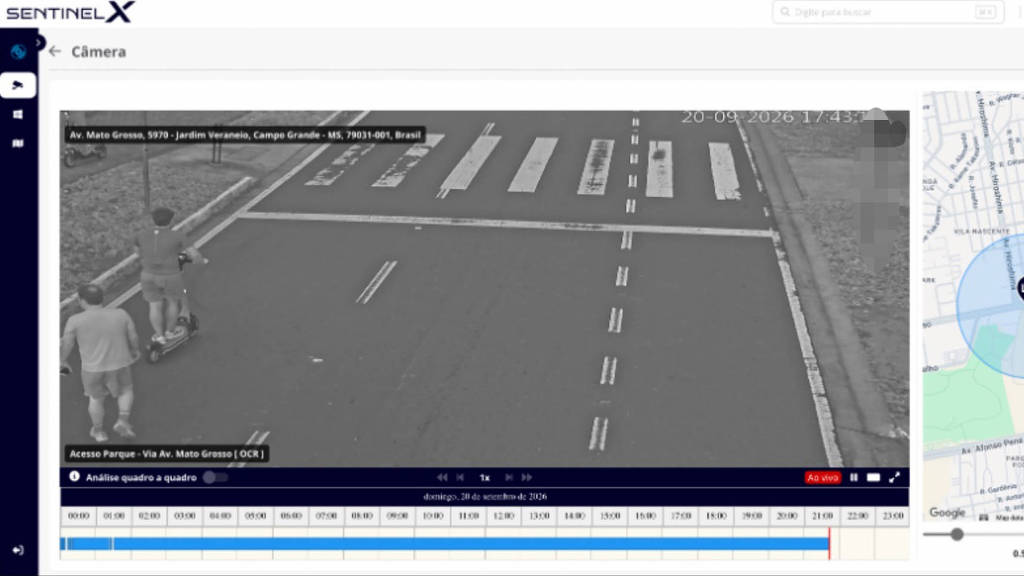
Documentos técnicos e relatos de especialistas em segurança digital apontam que falhas no Smart Sampa permitiam acessar câmeras de outras cidades e consultar informações sigilosas sem as restrições esperadas. Uma captura de tela mostra um usuário com credenciais básicas em São Paulo acessando uma câmera de leitura de placas em Campo Grande (MS), segundo a Folha de S.Paulo.
A apuração se baseia em quatro documentos e em entrevistas com dois especialistas que afirmaram ter confirmado as vulnerabilidades. Os problemas descritos estão na plataforma SentinelX, que serve de base ao programa de vigilância da Prefeitura de São Paulo.
Questionada sobre os novos indícios, a gestão Ricardo Nunes (MDB) não respondeu aos pontos enviados em detalhes pelo jornal e repetiu a nota da semana anterior. A prefeitura afirma que não há fragilidade nos mecanismos de segurança do Smart Sampa e atribui o episódio a um vazamento ilegal de dados por um servidor da Guarda Civil Metropolitana (GCM).
Além do acesso à câmera de Campo Grande, as imagens mostram a consulta às atividades de um funcionário público na plataforma. Era possível verificar pesquisas, câmeras acessadas, origem das conexões e horários. Também houveram vídeos gravados clandestinamente em equipamentos de saúde e em câmeras de condomínios integradas ao sistema.
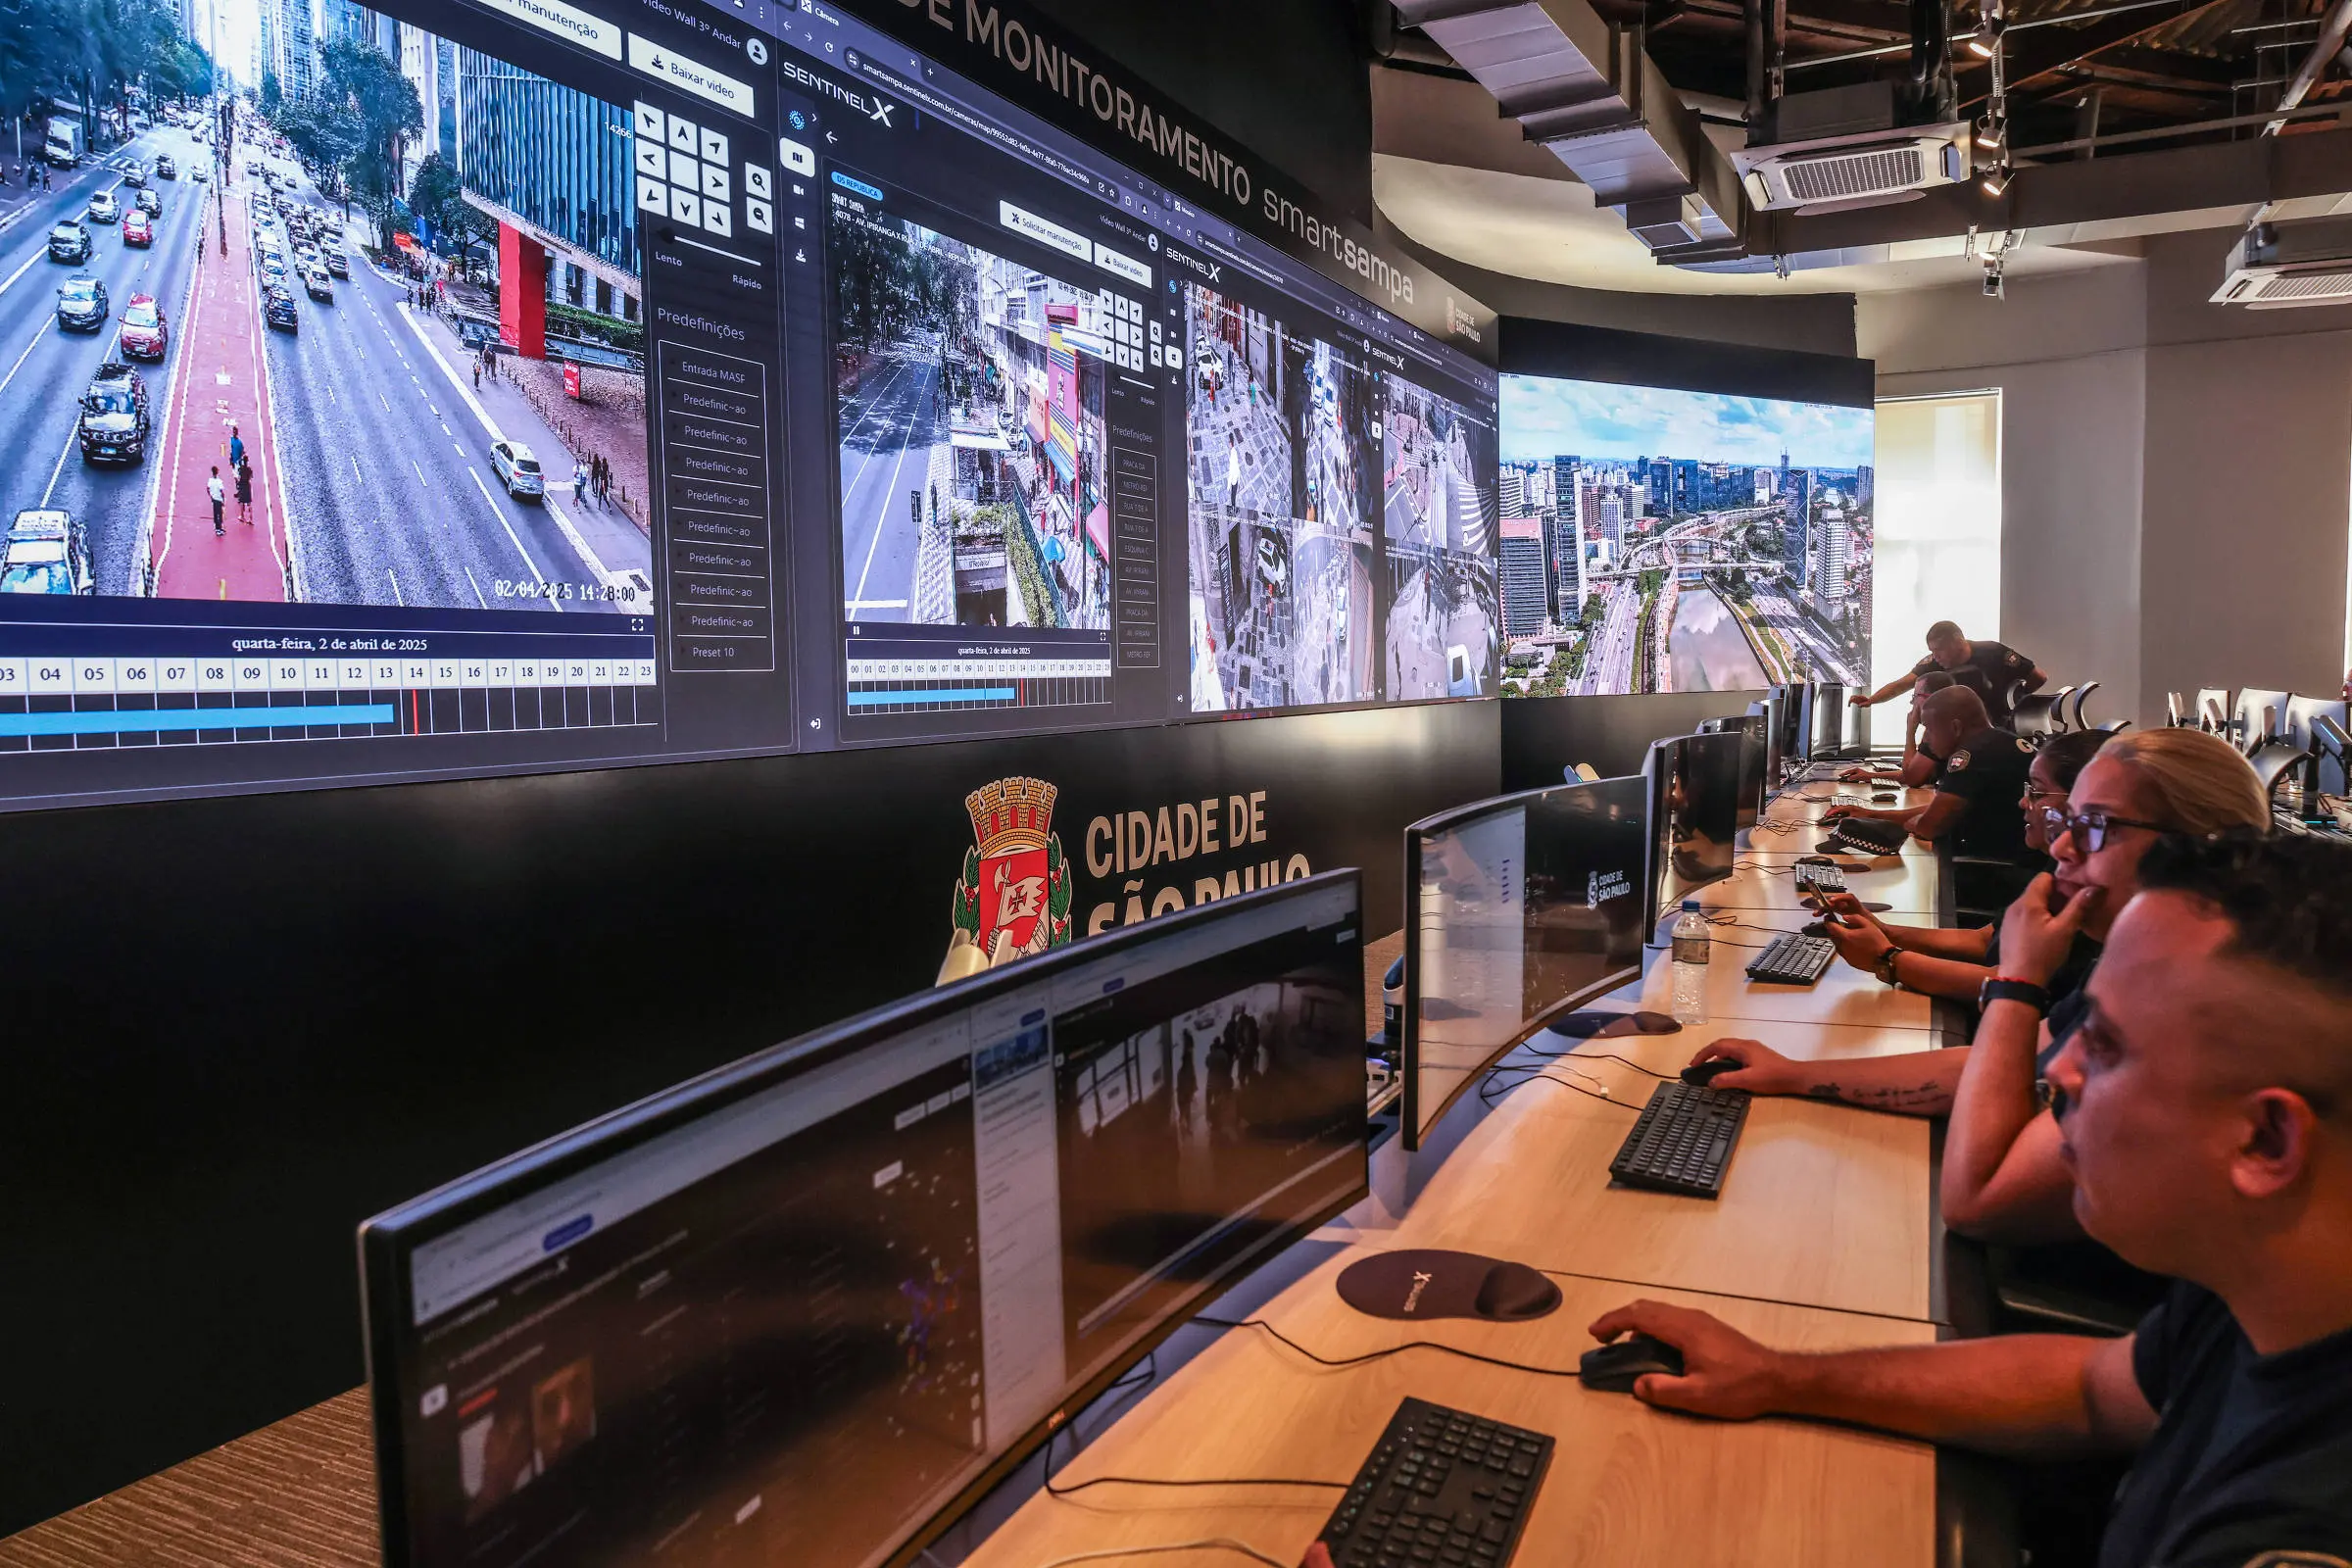
Os documentos e entrevistados relatam problemas básicos de autenticação, incluindo contas que mantinham login e senha iguais ao registro funcional do servidor, sem verificação em duas etapas. Também houve a exposição na internet de endereços virtuais ligados a 13 cidades e citou a identificação de 181 credenciais em um repositório público.
O risco descrito vai além do vazamento de senhas: usuários comuns teriam acesso a ferramentas de reconhecimento facial e de leitura de placas sem controle suficiente. Dois documentos e um especialista apontam a possibilidade de visualizar aproximadamente 2 mil notificações de faces por minuto, com dados biométricos, além de informações que permitiriam acompanhar veículos.
Contas básicas também poderiam consultar dados pessoais de agentes da GCM e boletins de ocorrência. Os relatórios descrevem ainda a ausência de um mecanismo para encerrar sessões prolongadas, o que ampliaria o tempo de permanência de um invasor na plataforma.
Os especialistas ouvidos pelo jornal alertam para o risco de uso do sistema no rastreamento de pessoas e no monitoramento de agentes públicos. A prefeitura mantém a negativa de vulnerabilidades, enquanto as empresas responsáveis não se manifestaram à reportagem sobre os novos indícios.