Login e senha podem ter sido comprometidos em alerta de “misantropia”; entenda

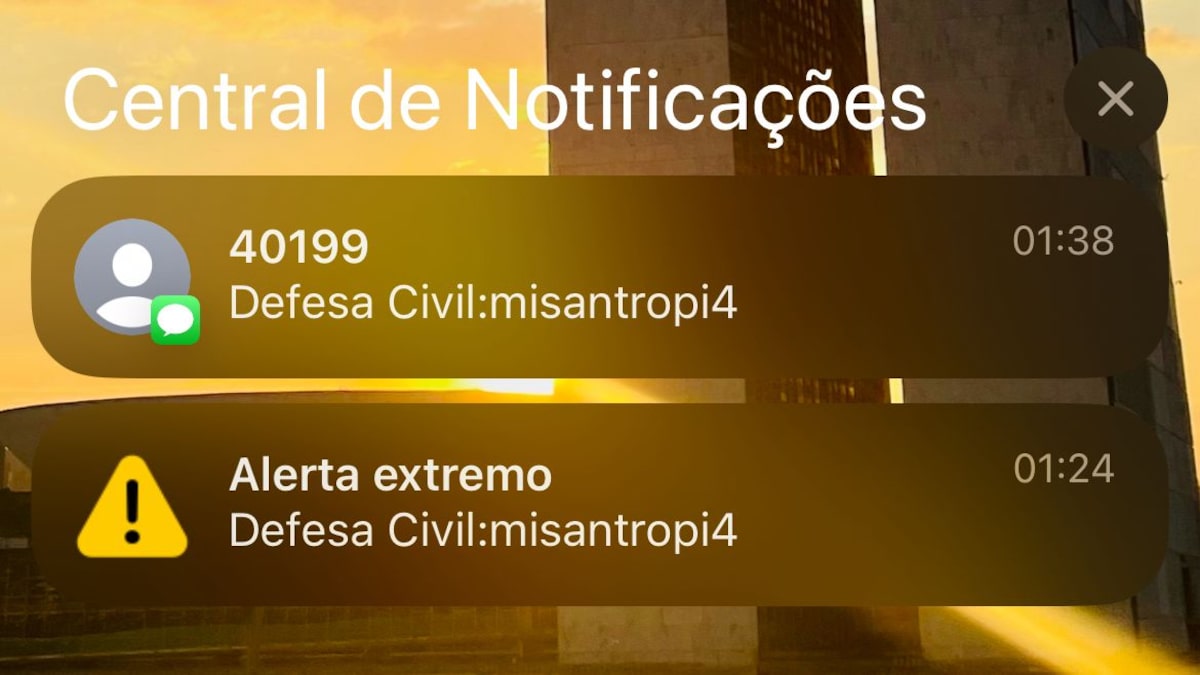
Especialistas em cibersegurança ouvidos pelo Estadão apontam credenciais comprometidas como a principal hipótese para o disparo de alertas falsos atribuídos à Defesa Civil Nacional entre a noite de sexta-feira, 19, e a madrugada deste sábado, 20. As mensagens chegaram a celulares em diferentes regiões, incluindo Distrito Federal, Paraná, Rio de Janeiro e São Paulo, com textos desconexos e a palavra “misantropia”.
A Polícia Federal abriu uma investigação preliminar para apurar os disparos. O secretário nacional de Proteção e Defesa Civil, Wolnei Wolff, afirmou que “tudo indica” se tratar de um ataque hacker. O episódio levou à retirada do sistema Defesa Civil Alerta do ar, em meio à suspeita de uso indevido de acessos válidos, e não de uma falha técnica complexa na infraestrutura.
Para Ricardo Dastis, diretor de tecnologia da Scunna, ainda não há conclusão definitiva, mas o cenário mais provável envolve login e senha vazados ou roubados. “Neste momento, ainda é cedo para uma conclusão definitiva, uma vez que as investigações oficiais seguem em andamento. No entanto, as informações que vêm circulando ao longo deste sábado em comunidades e canais especializados em segurança cibernética apontam para um possível comprometimento de credenciais de acesso ao sistema”, disse.
Segundo o Ministério da Integração, 10 alertas falsos foram disparados: 9 pelo sistema Cell Broadcast e 1 por SMS. O governo ainda não consegue estimar quantos celulares receberam as notificações. O professor Diogo Cortis, da PUC-SP, afirmou que o Cell Broadcast não aparenta ter vulnerabilidades estruturais relevantes e que os principais riscos costumam estar no acesso administrativo, enquanto Arthur Igreja avaliou que o caso expõe preocupação com o acesso ao sistema em diferentes regiões.