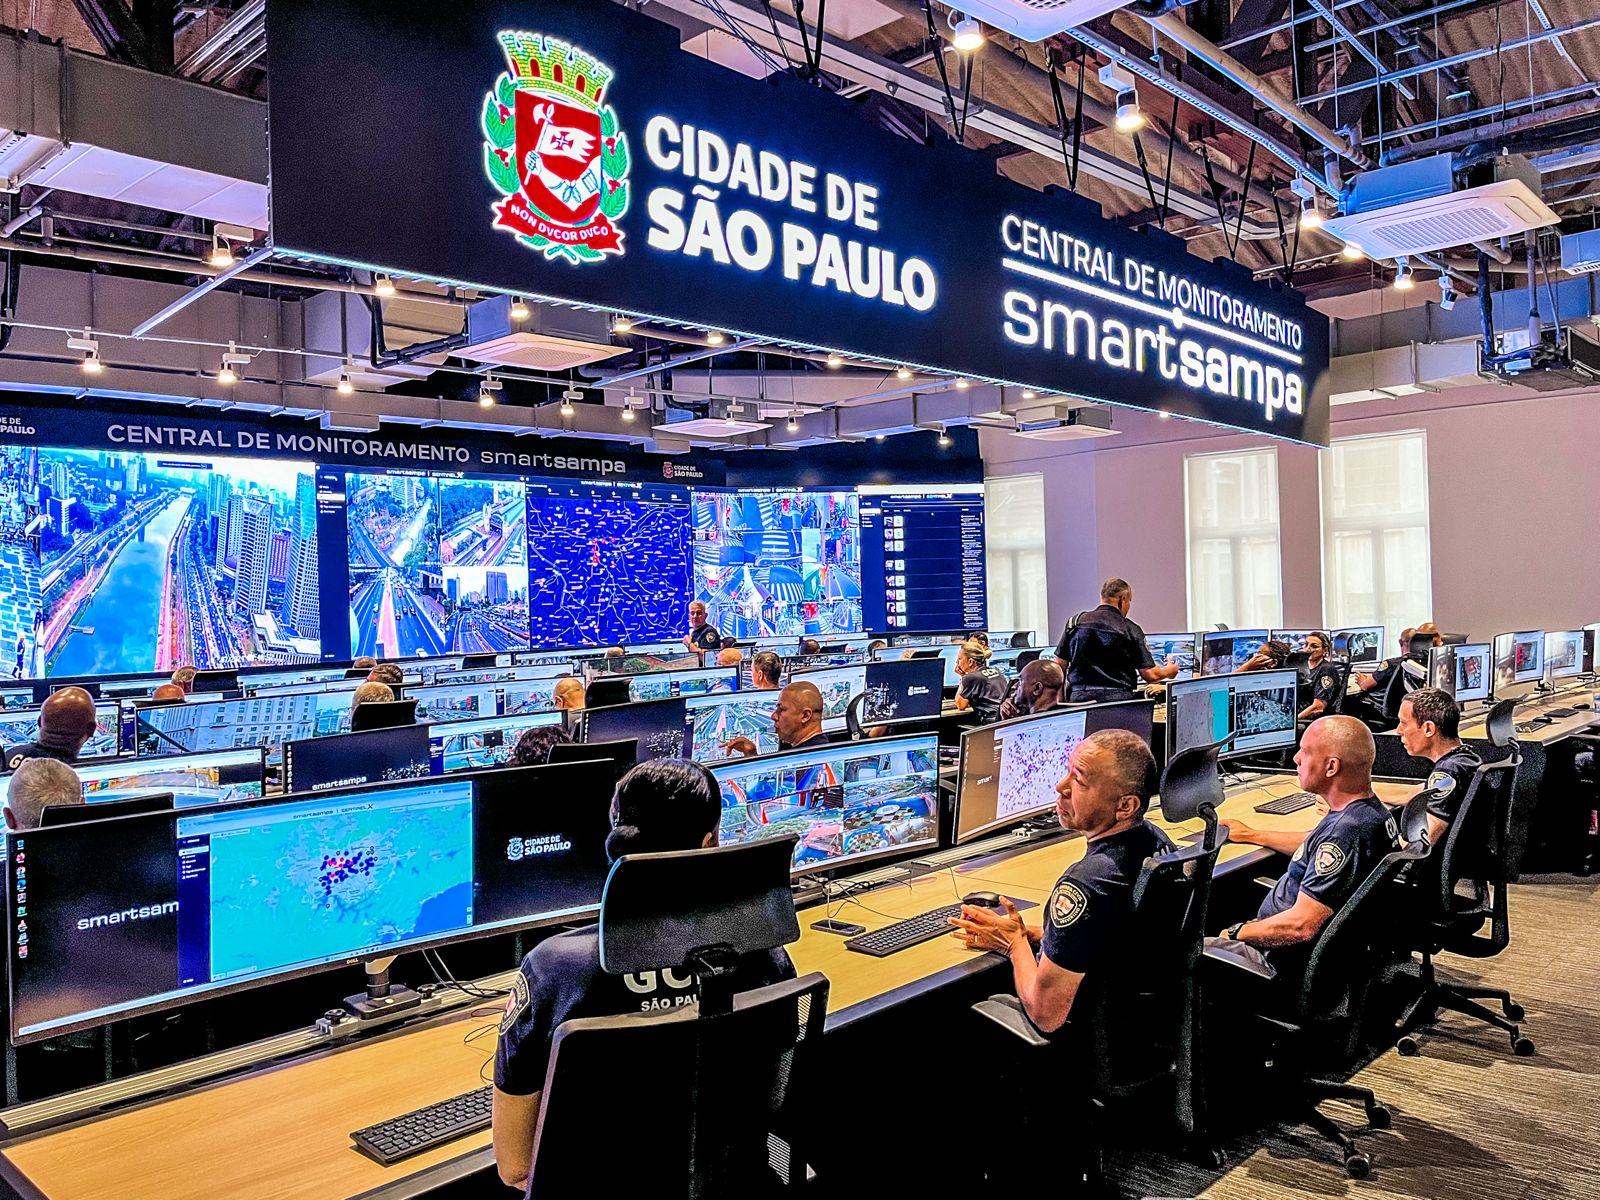
Uma nova falha no Smart Sampa permitiu acesso sem senha a 17 mil câmeras de empresas parceiras da Prefeitura de São Paulo, segundo reportagem publicada nesta terça (3). A vulnerabilidade surge menos de um mês após outra brecha expor 58 mil equipamentos vinculados ao programa municipal de vigilância.
Por cinco dias, foi possível abrir transmissões hospedadas na plataforma de nuvem Monuv sem confirmação de segurança. Entre as imagens acessíveis estavam ruas onde moram o ministro do STF Alexandre de Moraes e os ex-presidentes Michel Temer e Fernando Henrique Cardoso, além das entradas da Hebraica e da Sociedade Hípica Paulista.
Os links saíram do ar na sexta (30), um dia depois de questionamentos à Prefeitura, à Sentinelx, responsável pela plataforma tecnológica do Smart Sampa, e à Monuv. A administração de Ricardo Nunes afirmou que vai apurar o caso e negou que os dados tenham ficado públicos na internet.
A primeira falha revelada em outubro atingiu câmeras de escolas, unidades de saúde e outros equipamentos públicos. Para confirmar o acesso naquele episódio, a reportagem se filmou acenando para oito câmeras nos Campos Elíseos, no centro da capital, e repetiu os testes em vias do bairro nos dias 27 e 29 de outubro.
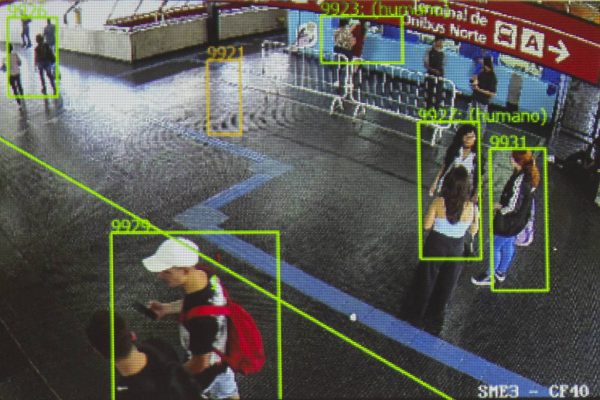
Falha no código permitia abrir transmissões fora da plataforma
A nova vulnerabilidade teria origem no código-fonte de um site ligado à Sentinelx. Arquivos disponíveis na internet revelavam endereços usados para buscar dados de empresas e câmeras, permitindo obter cadastros, documentos de parceiros e links completos para transmissões abertas fora da plataforma.
O problema também envolvia uma falha conhecida como referência direta insegura a objeto, que permite alterar o código de um cadastro ou documento em uma página para acessar informações restritas sem a verificação de autorização. Os dados dos parceiros alcançados pela brecha têm proteção prevista na Lei Geral de Proteção de Dados.
O pesquisador de segurança digital Davi Mikael Cezar, conhecido como Penegui, alertou para a concentração de endereços de acesso sob o mesmo domínio. “Se isso [o domínio] for comprometido, todas as câmeras, dependendo de como foi formado o sistema, estão comprometidas”, disse. Ele também encontrou 15 credenciais ligadas ao Smart Sampa em bases vazadas entre 2024 e 2026.
A Prefeitura declarou que a lista de links seria uma planilha produzida em análise de cibersegurança iniciada pela Prodam em 20 de outubro e enviada ilegalmente à imprensa. A gestão afirma que mais de 20 mil câmeras próprias do município não constavam no arquivo, enquanto a Monuv disse manter controles de acesso, autenticação e proteção de dados e atribuiu às empresas parceiras a responsabilidade por seus ambientes e equipamentos.